 PHP
PHPUnit CVE-2026-41570:不可见换行符注入让 CI/CD 管道沦为 RCE 跳板
高危漏洞允许通过 INI 指令注入在测试子进程中执行任意代码,CI 环境中存储的部署凭据面临被窃风险。
共 90 篇 · 查看时间轴
PHP高危漏洞允许通过 INI 指令注入在测试子进程中执行任意代码,CI 环境中存储的部署凭据面临被窃风险。
 PHP
CVE-2026-19949 通过 trackback 植入休眠 payload、管理员备份操作触发执行,二阶注入让 WAF 结构性失效,可致完整站点接管。
 PHP
影响自 4.7 起所有版本的模板路径遍历漏洞获修复,无需任何凭据或用户交互,Patchstack 称其为 WordPress 近期修复的最严重问题。
 PHP
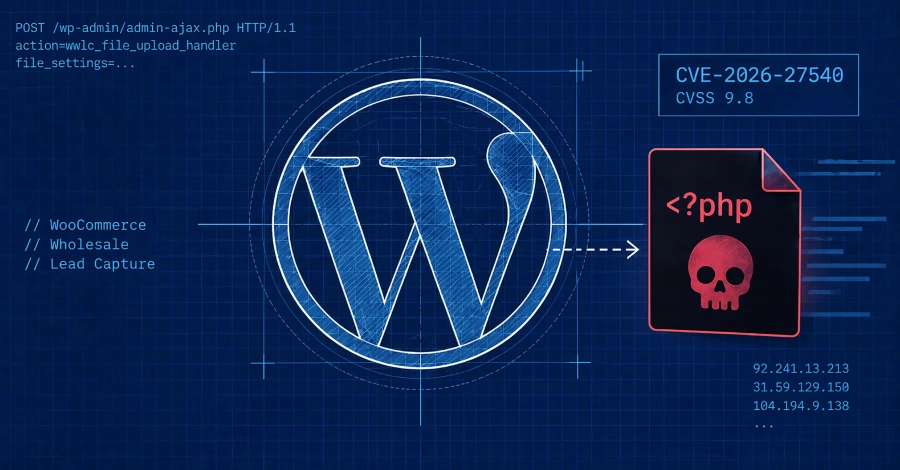
CVSS 9.8 的 AJAX 文件上传验证缺失漏洞已被利用超 10 万次,The Events Calendar 插件同时曝出两条未认证 RCE 链。
PHPWordfence Argus 在 Tutor LMS 中发现 PHP 对象注入漏洞,10 万+ 站点暴露于 RCE 风险,反序列化类漏洞在 WordPress 生态持续增长。
网络安全网络安全研究人员发现了一场复杂的恶意软件攻击活动,其利用了 KoiLoader 的一个新变种,KoiLoader 是一种模块化的有效载荷交付系统,因分发像 Koi Stealer 这样的信息窃取软件而
网络安全近期的一些发现揭示了一个令人担忧的趋势:威胁行为者正策略性地将恶意代码隐藏在 WordPress 网站的 mu-plugins目录中。 这个目录对攻击者来说特别有价值,因为它会随着 WordPress
网络安全已发现 PHP 的 libxml 流中存在一个严重漏洞,这可能会影响那些依赖 DOM 或 SimpleXML 扩展来处理 HTTP 请求的 Web 应用程序。 这个漏洞被追踪为 CVE-2025-12
 网络安全
近年来,网络安全领域中复杂的恶意软件活动显著增多。“DollyWay” 就是其中一项活动,这是一场持续已久的攻击行动,已经攻陷了全球超过 2 万个 WordPress 网站。 这项行动因其在维持对受感
网络安全攻击者正在积极利用 OpenAI 的 ChatGPT 基础设施中的一个服务器端请求伪造(SSRF)漏洞。该漏洞被标识为 CVE-2024-27564,尽管其被归类为中等严重程度,但已成为一个重大威胁。