威胁行为者正在积极利用 WooCommerce Wholesale Lead Capture 插件中的一个严重漏洞(CVE-2026-27540,CVSS 9.8)——这是一款拥有 6000 多个活跃安装的付费 WordPress 插件。
"该漏洞可被未经认证的攻击者用来上传任意文件,包括 PHP 后门,实现远程代码执行,"Wordfence 说。该公司自 2026 年 6 月以来已拦截超过 10 万次针对该漏洞的利用尝试,仅过去 24 小时就记录了 99 次攻击。
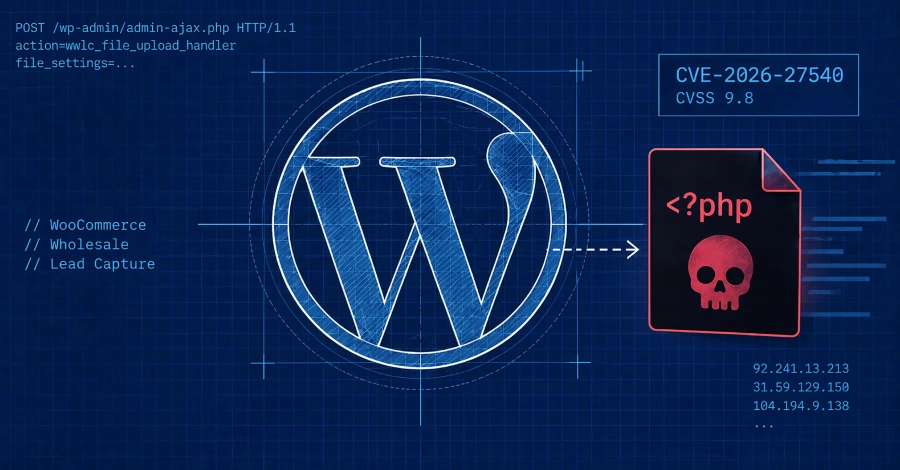
问题的根源是名为 wwlc_file_upload_handler 的 AJAX 动作缺少文件类型验证,影响该插件直至 2.0.3.1 的所有版本。未经认证的攻击者可以向受影响站点的服务器上传任意文件,为远程代码执行铺平道路。
在 Wordfence 观察到的攻击中,威胁行为者向该 AJAX 动作提交构造好的请求,携带伪造的 file_settings 参数和一个恶意 PHP 文件(shell.php)。上传的 PHP 文件是一个 webshell:它会报告主机详情,并提供基于浏览器的上传表单,用于向被入侵的 WordPress 站点写入更多恶意文件。
攻击来源 IP 包括 92.241.13.213、31.59.129.150、92.241.13.140、23.137.105.214 等(完整列表见原文)。
文章还披露了 The Events Calendar 插件(60 万+ 安装)中的两个严重漏洞链:CVE-2026-78159 和 CVE-2026-78006(CVSS 均为 9.8)。"两条链都始于插件的组件渲染管线,最终都可以通过两种不同方式实现未经认证的远程代码执行,"Wordfence 说。"第一条链利用 PHP 对象注入在底层服务器上执行任意操作系统命令;第二条链绕过对象注入防护,滥用任意可调用原语重置管理员密码,之后攻击者可上传恶意插件完全接管站点。"两条链均可通过 WordPress 待审评论预览触发,无需管理员批准。
Wordfence 建议站点管理员检查 uploads 目录中是否存在意外或新创建的 .php 文件,并审查针对 /wp-admin/admin-ajax.php、action 参数为 wwlc_file_upload_handler 的可疑请求。插件开发者 StellarWP 已在 6.17.3.1 和 6.17.4.1 版本中修复。
本文编译自 The Hacker News,原文地址:https://thehackernews.com/2026/09/attackers-exploit-woocommerce-wholesale.html
评论 0 条