 行业动态
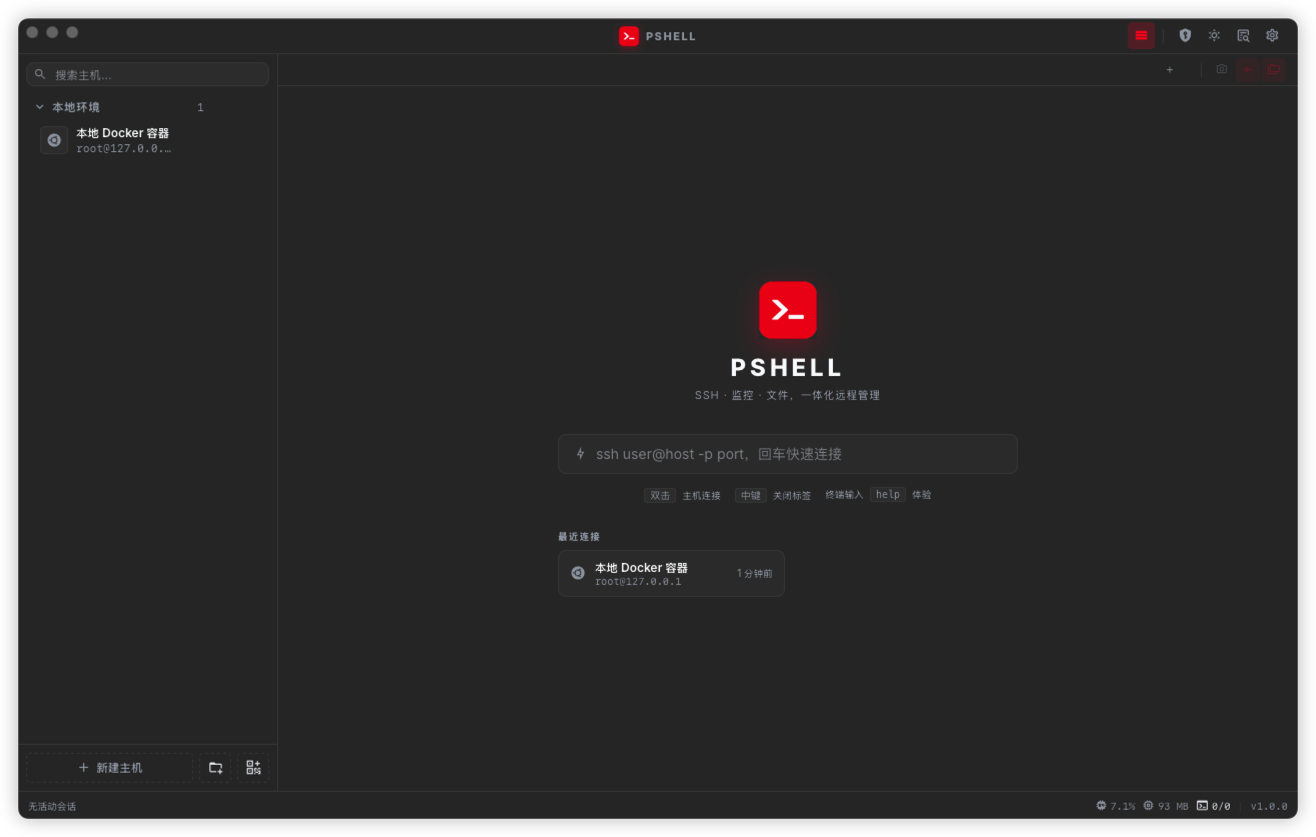
pshell:原生体验的 SSH 客户端,还能让 AI 替你敲命令
Tauri 2 + Rust 原生 SSH 客户端:终端/监控/文件三合一,内置 MCP 服务器让 AI 直接驾驶,Token 鉴权 + 危险命令审批 + 操作日志全审计,五平台自动热更新。
共 9870 篇 · 查看时间轴
行业动态Tauri 2 + Rust 原生 SSH 客户端:终端/监控/文件三合一,内置 MCP 服务器让 AI 直接驾驶,Token 鉴权 + 危险命令审批 + 操作日志全审计,五平台自动热更新。
 代码审计
AI 把漏洞发现工厂化、把攻击成本平民化,防御方的时间尺度与攻击方的不对称正在扩大——审计团队的应对清单。
 代码审计
CVE-2026-64638 技术上未认证且已有 PoC,但利用链最后一环是诱导管理员点击——代码审计中如何权衡利用条件与分数。
 代码审计
合法包 @dforge-core/dforge-mcp 被写入恶意版本,同一加载器出现在 22 个账户的 65 个仓库,手法与朝鲜关联的 PolinRider 重叠。
 代码审计
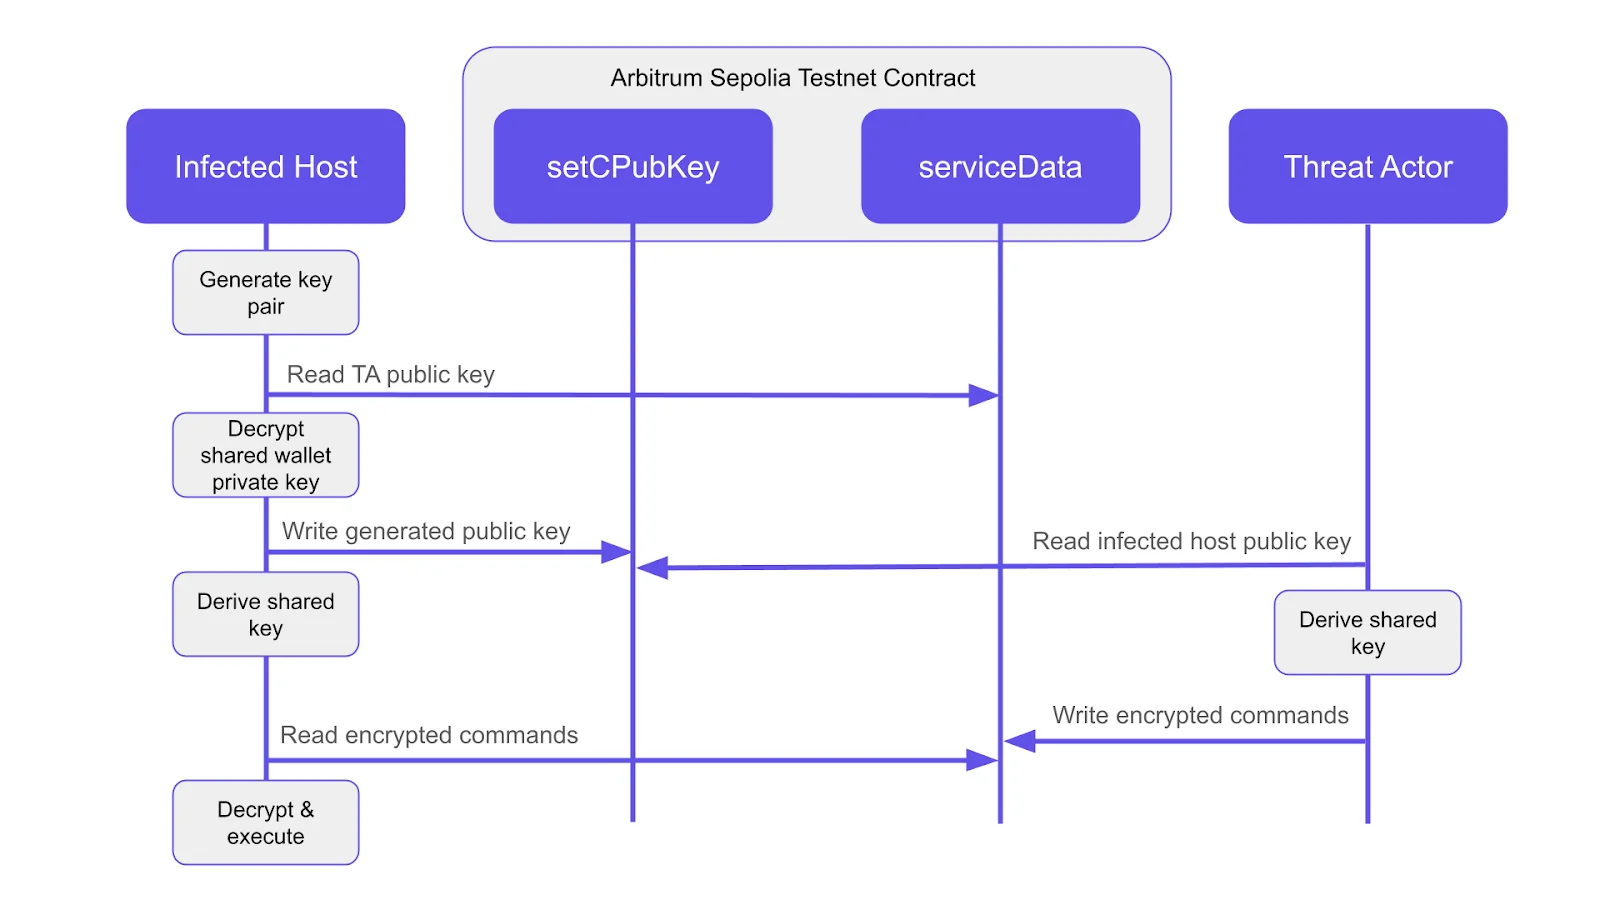
攻击者操纵 GitHub Actions 发布管道窃取发布令牌,植入物针对 npm/PyPI/GitHub/AWS/Vault/SSH 凭据,蠕虫式自我扩散。
 代码审计
两个恶意 Terraform provider 与两个 Go 模块投送 Go 恶意软件,双 C2 走区块链智能合约与 Slack,下载量由 GitHub Actions 农场伪造。
 Java
CVSS 10.0 的输入验证缺陷已确认被积极利用,托管环境已由厂商修补,本地部署的 SD-WAN 管理系统成为攻击焦点。
 Java
CalDAV/CardDAV 服务漏洞(CVE-2026-87899)允许普通账户获得 root,另有两个漏洞影响 WP Toolkit 与日历数据隔离。
 Java
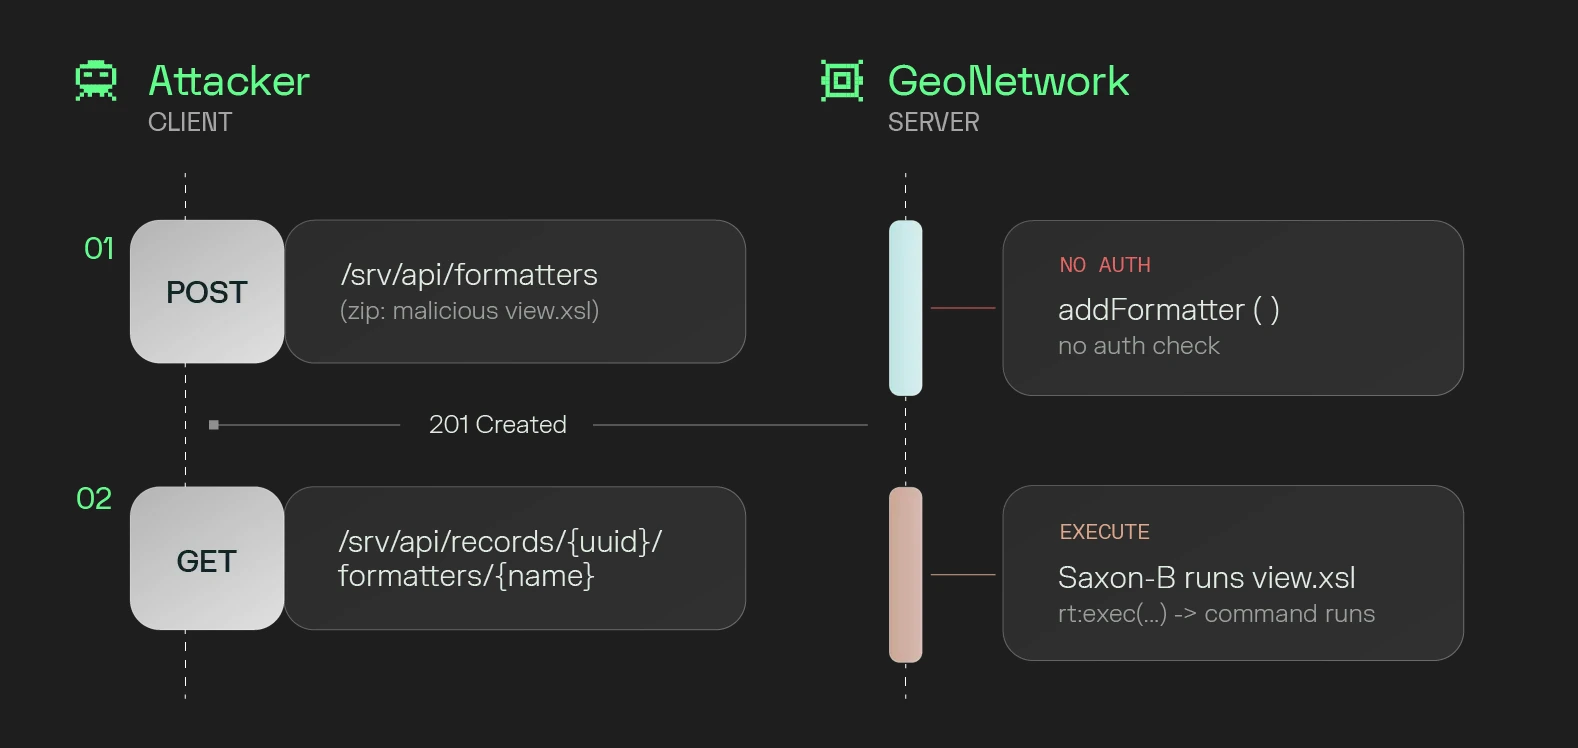
formatter 上传端点缺失授权检查与不安全的 Saxon XSLT 处理器配置串联,可调用 java.lang.Runtime.exec() 执行任意命令。
Java8 月 20 日 Spring 一次发布 91 份安全公告,是 2025 全年的 5.7 倍;多数 CVE 尚未进入 NVD,扫描器没告警不等于安全。