 行业动态
Rydox 网络犯罪市场运营者认罪:1.8 万用户、7600 笔交易的黑暗平台走向终结
运营者 Ardit Kutleshi 认罪面临最高 20 年刑期,该市场出售 SSN、登录凭据与欺诈工具,四国联合执法查封。
共 694 篇 · 查看时间轴
行业动态运营者 Ardit Kutleshi 认罪面临最高 20 年刑期,该市场出售 SSN、登录凭据与欺诈工具,四国联合执法查封。
 网络安全
网络犯罪分子设计出了一种复杂的诈骗方案,利用广受欢迎的软件托管平台 Sourceforge 来分发伪装成合法办公应用程序的恶意软件。 此次攻击利用了该平台会自动为项目分配 sourceforge.io
 网络安全
网络犯罪分子已经设计出了复杂的方法,通过流行的移动支付平台来利用 NFC 技术。 这些攻击者现在在通过网络钓鱼手段获取受害者的银行卡凭证后,利用 Apple Pay 和 Google Wallet 进
 网络安全
Vidar Stealer 是一种信息窃取恶意软件,于 2018 年首次被发现,如今它已演变出一种复杂的新欺骗技术,将目标对准了网络安全专业人员和系统管理员。 这款臭名昭著的恶意软件由 Arkei 木
 网络安全
一个名为 Xanthorox AI 的新型恶意人工智能平台已经出现,它将自己标榜为黑客的友好工具。 在 2025 年第一季度末首次被发现后,Xanthorox AI 在地下网络犯罪论坛中被宣传为一种用
 网络安全
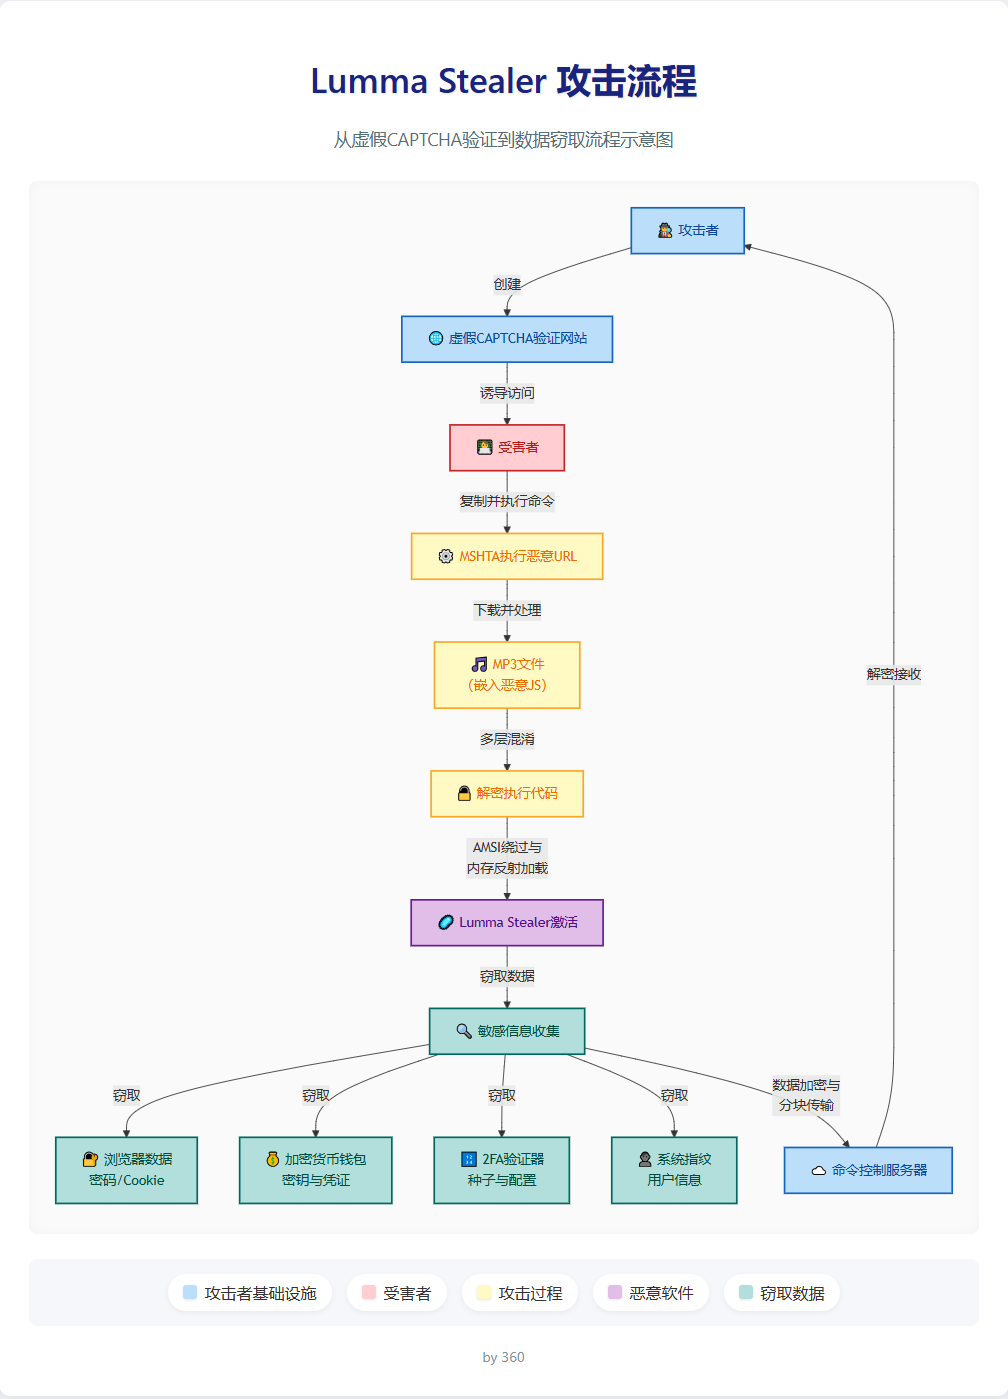
近期,360安全大脑监测到一款名为Lumma Stealer的恶意软件传播量呈现出了上升态势,而该恶意软件的传播方式较为特殊——它是利用了虚假的CAPTCHA验证发起攻击。该恶意软件的攻击者采用了精心
 网络安全
近日,微步发现并参与处置了多起大型央企、医疗机构等被黑产大规模拉群钓鱼、诈骗钱财的网络安全事件。经过关联分析和综合研判后,微步认为“银狐”最新变种正在集中引发大规模网络攻击,广泛影响中大型企业,累计受
网络安全网络犯罪分子最近利用一个虚假的 Zoom 安装程序,在一家企业网络中部署了 BlackSuit 勒索软件。 攻击始于一名毫无防备的受害者访问了一个模仿 Zoom 官方下载页面(zoommanager
 网络安全
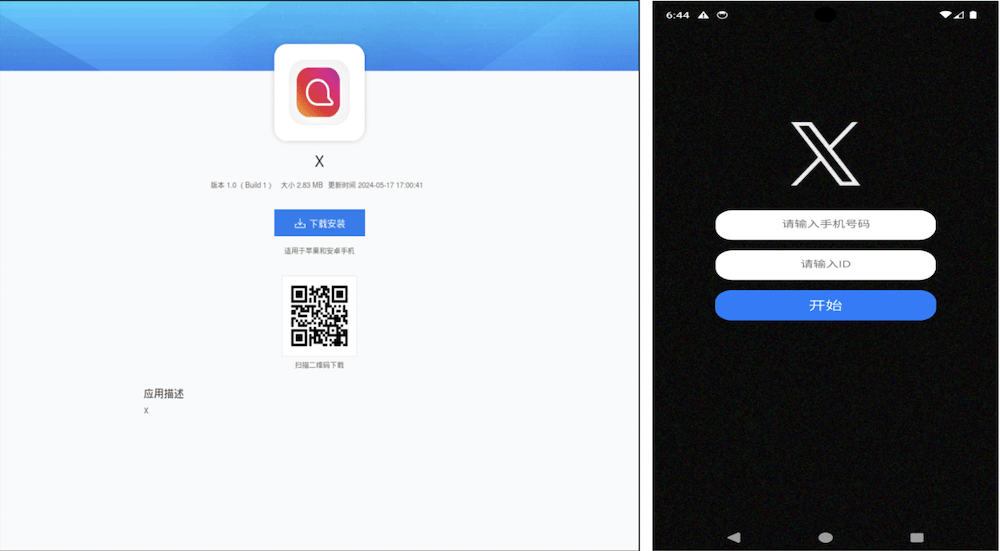
研究人员警示称,出现了一种新的Android 恶意软件,它利用.NET MAUI 框架来模仿合法服务并逃避检测。 McAfee 的研究人员对使用.NET MAUI 框架来逃避检测的Android 恶意
网络安全一种名为 VanHelsingRaaS 的新型且快速演变的勒索软件即服务(RaaS)运作模式,已在网络犯罪领域中出现。 该勒索软件于 2025 年 3 月 7 日推出,这一复杂的威胁在不到两周的时间里