 代码审计
AI 发现代码的速度已超人类消化能力:从 Spring 91 CVE 到 25 美元成本的自动化攻击
AI 把漏洞发现工厂化、把攻击成本平民化,防御方的时间尺度与攻击方的不对称正在扩大——审计团队的应对清单。
共 6 篇 · 查看时间轴
代码审计AI 把漏洞发现工厂化、把攻击成本平民化,防御方的时间尺度与攻击方的不对称正在扩大——审计团队的应对清单。
 代码审计
CVE-2026-64638 技术上未认证且已有 PoC,但利用链最后一环是诱导管理员点击——代码审计中如何权衡利用条件与分数。
 代码审计
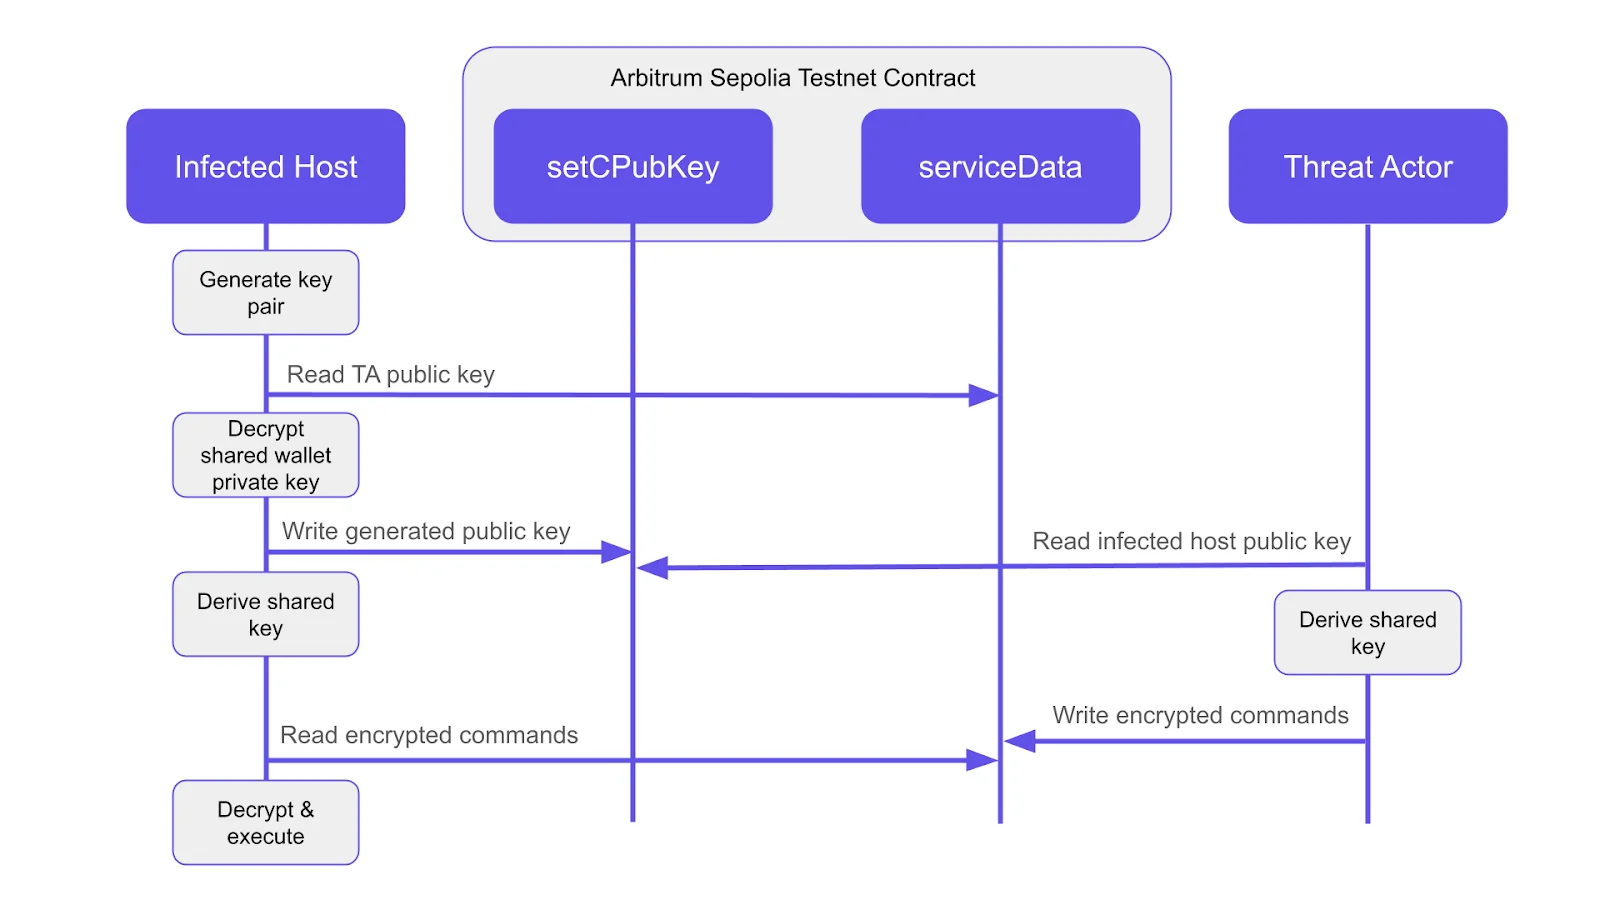
合法包 @dforge-core/dforge-mcp 被写入恶意版本,同一加载器出现在 22 个账户的 65 个仓库,手法与朝鲜关联的 PolinRider 重叠。
 代码审计
攻击者操纵 GitHub Actions 发布管道窃取发布令牌,植入物针对 npm/PyPI/GitHub/AWS/Vault/SSH 凭据,蠕虫式自我扩散。
 代码审计
两个恶意 Terraform provider 与两个 Go 模块投送 Go 恶意软件,双 C2 走区块链智能合约与 Slack,下载量由 GitHub Actions 农场伪造。
 代码审计
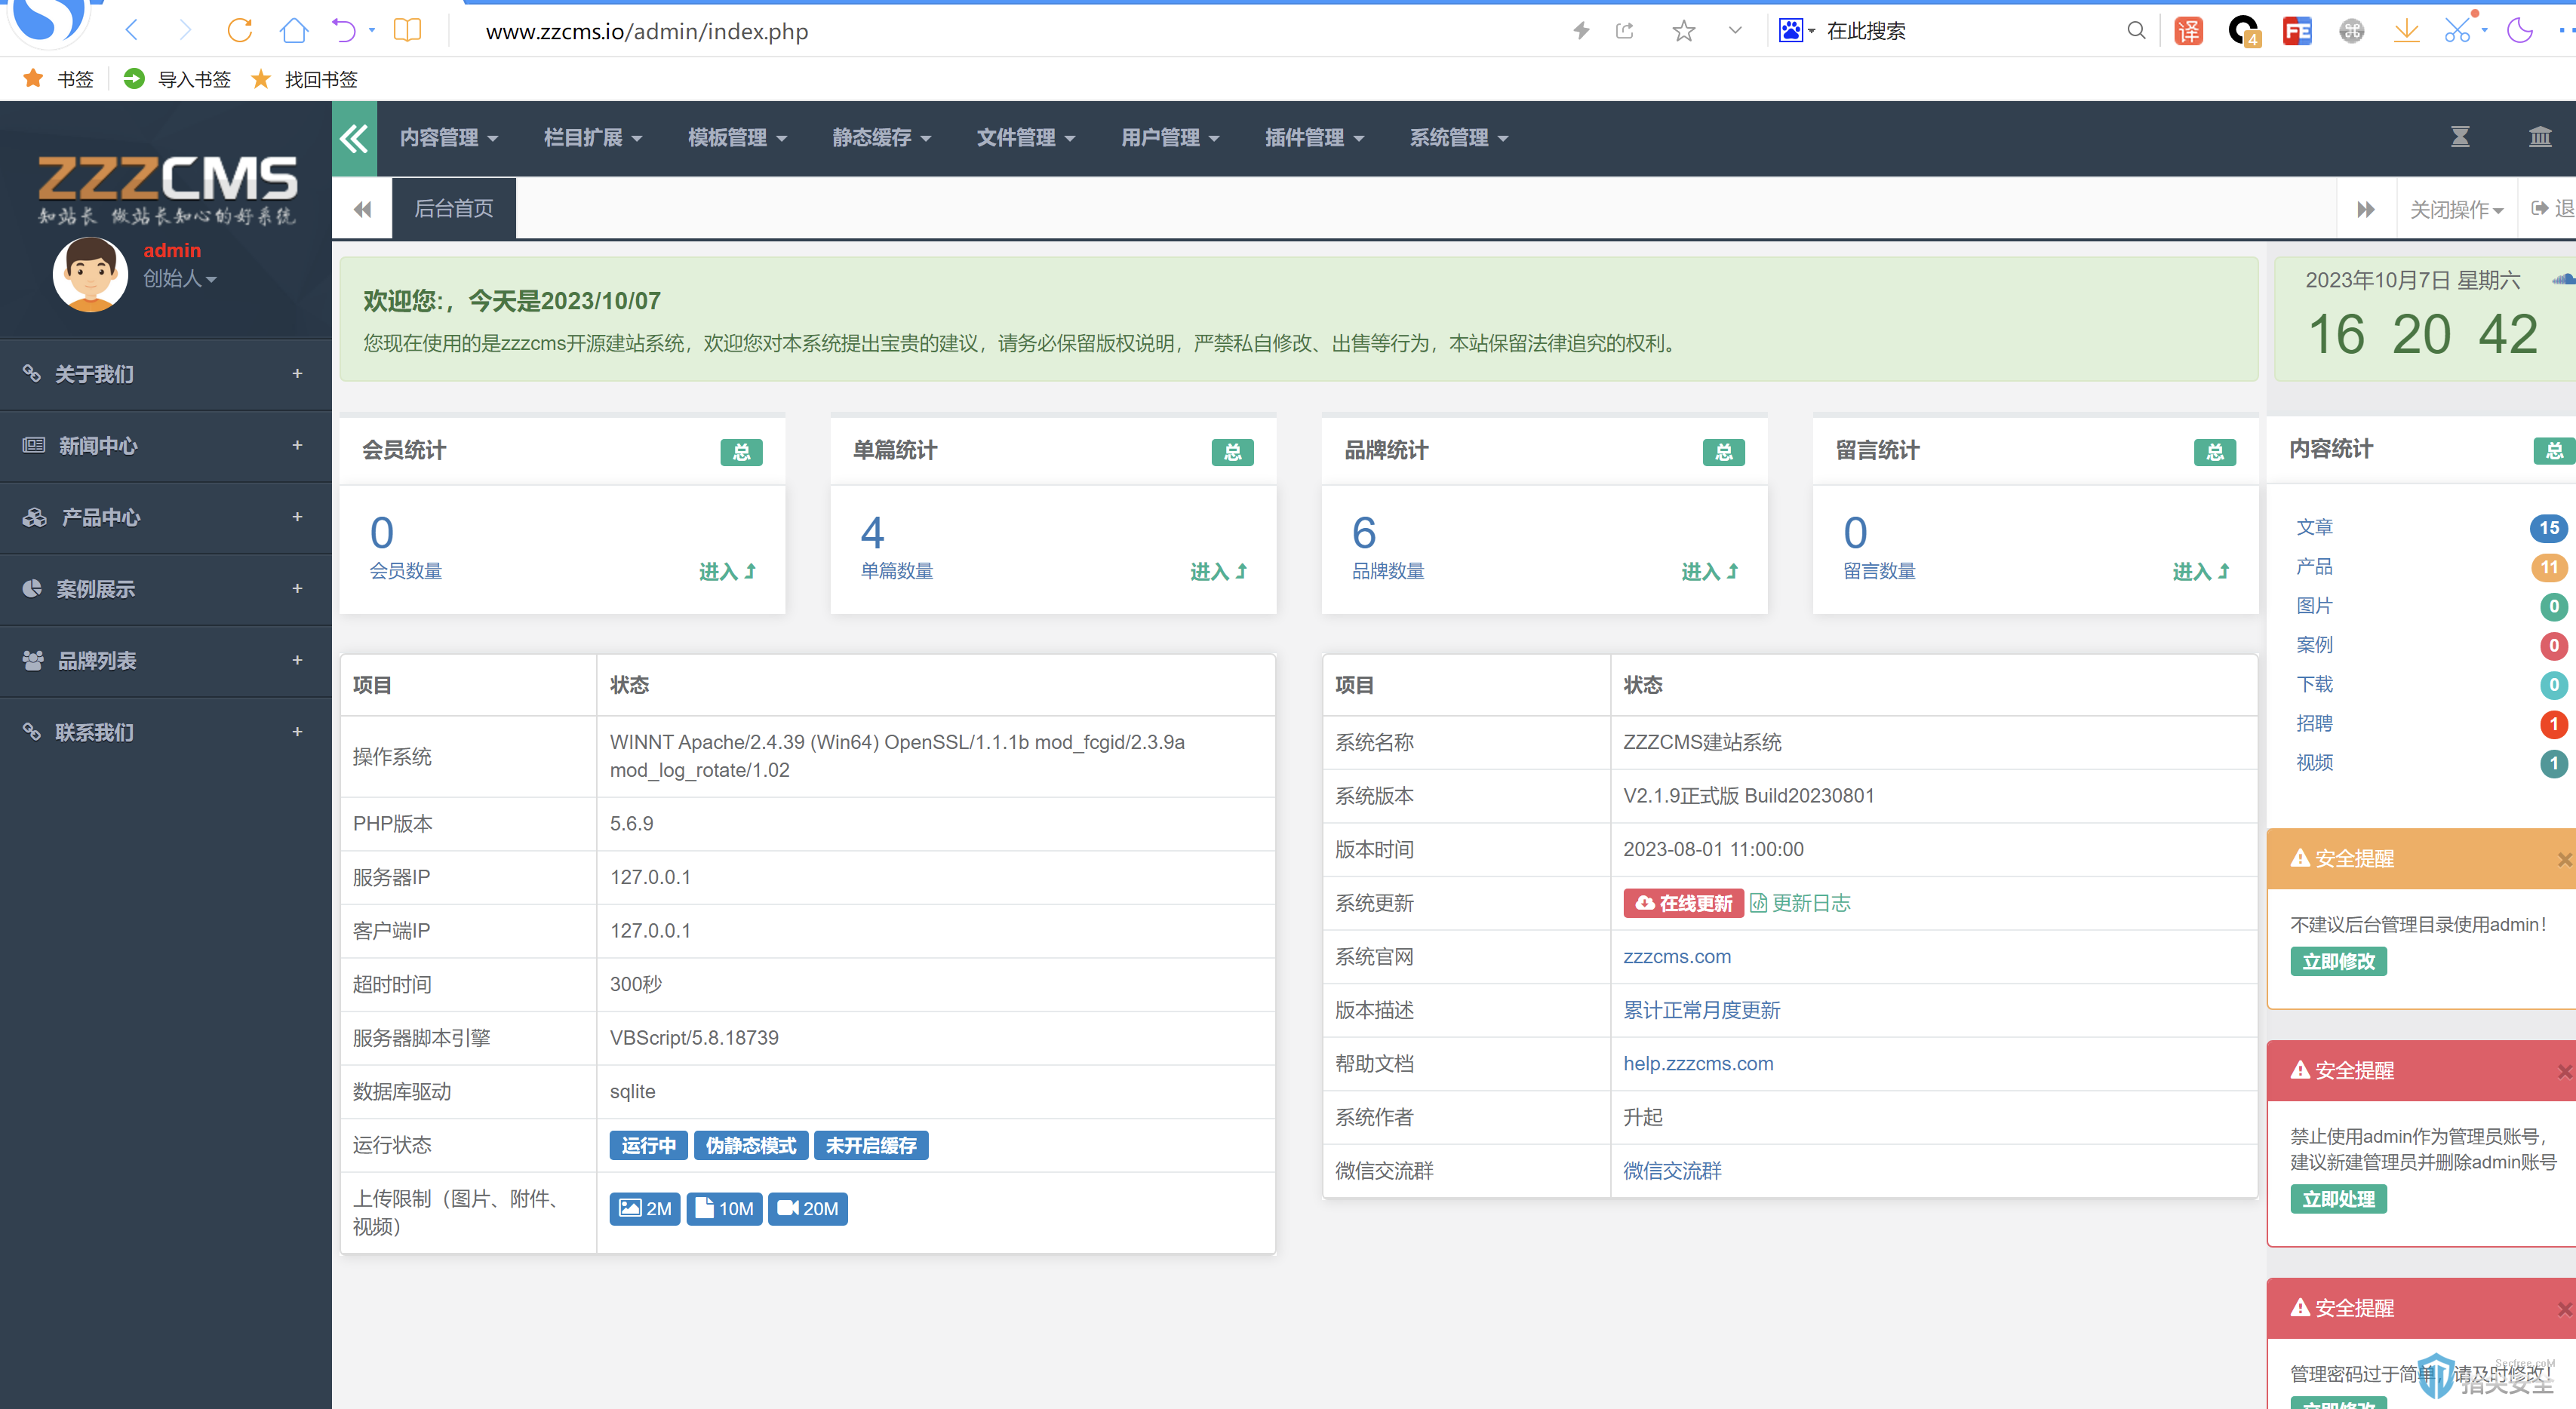
## 系统版本: V2.1.9正式版 Build20230801  ## CVE-2023-45555 后台设置过滤绕过 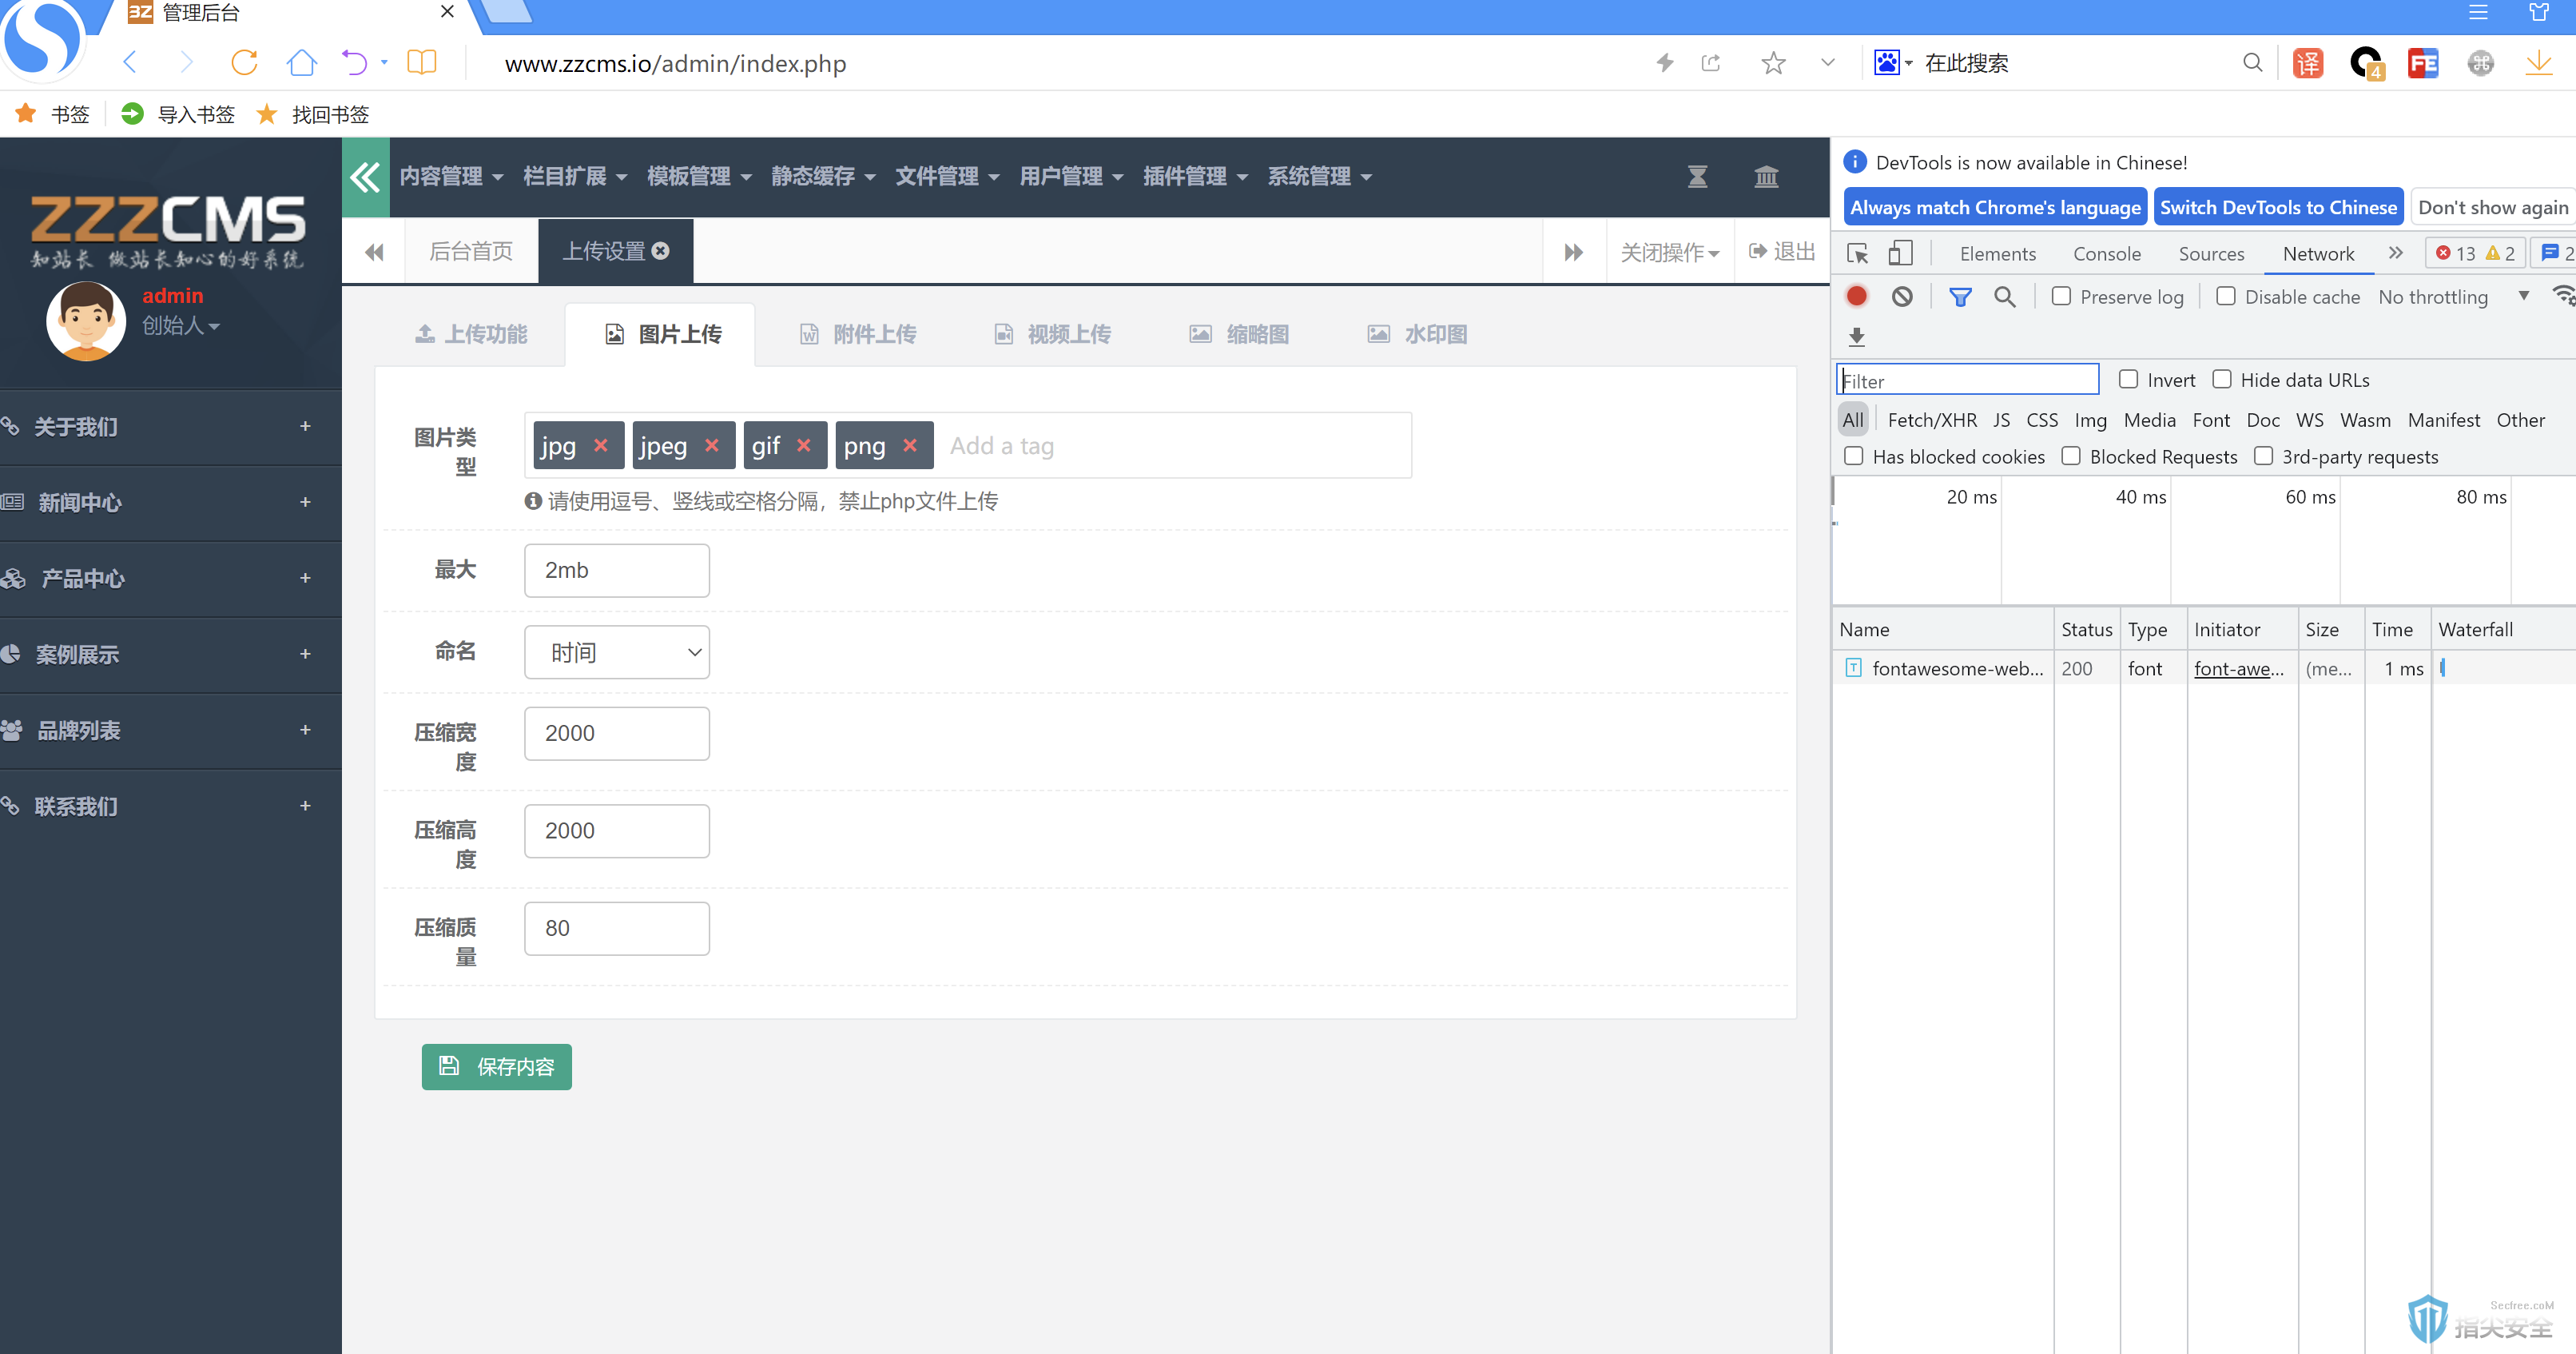 POST /admin/save.php?act=saveupload HTTP/1.1Host: www.zzcms.ioContent-Length: 1176Cache-Control: max-age=0Upgrade-Insecure-Requests: 1Origin: http://www.zzcms.ioContent-Type: application/x-www-form-urlencodedUser-Agent: Mozilla/5.0 (Windows NT 10.0; W