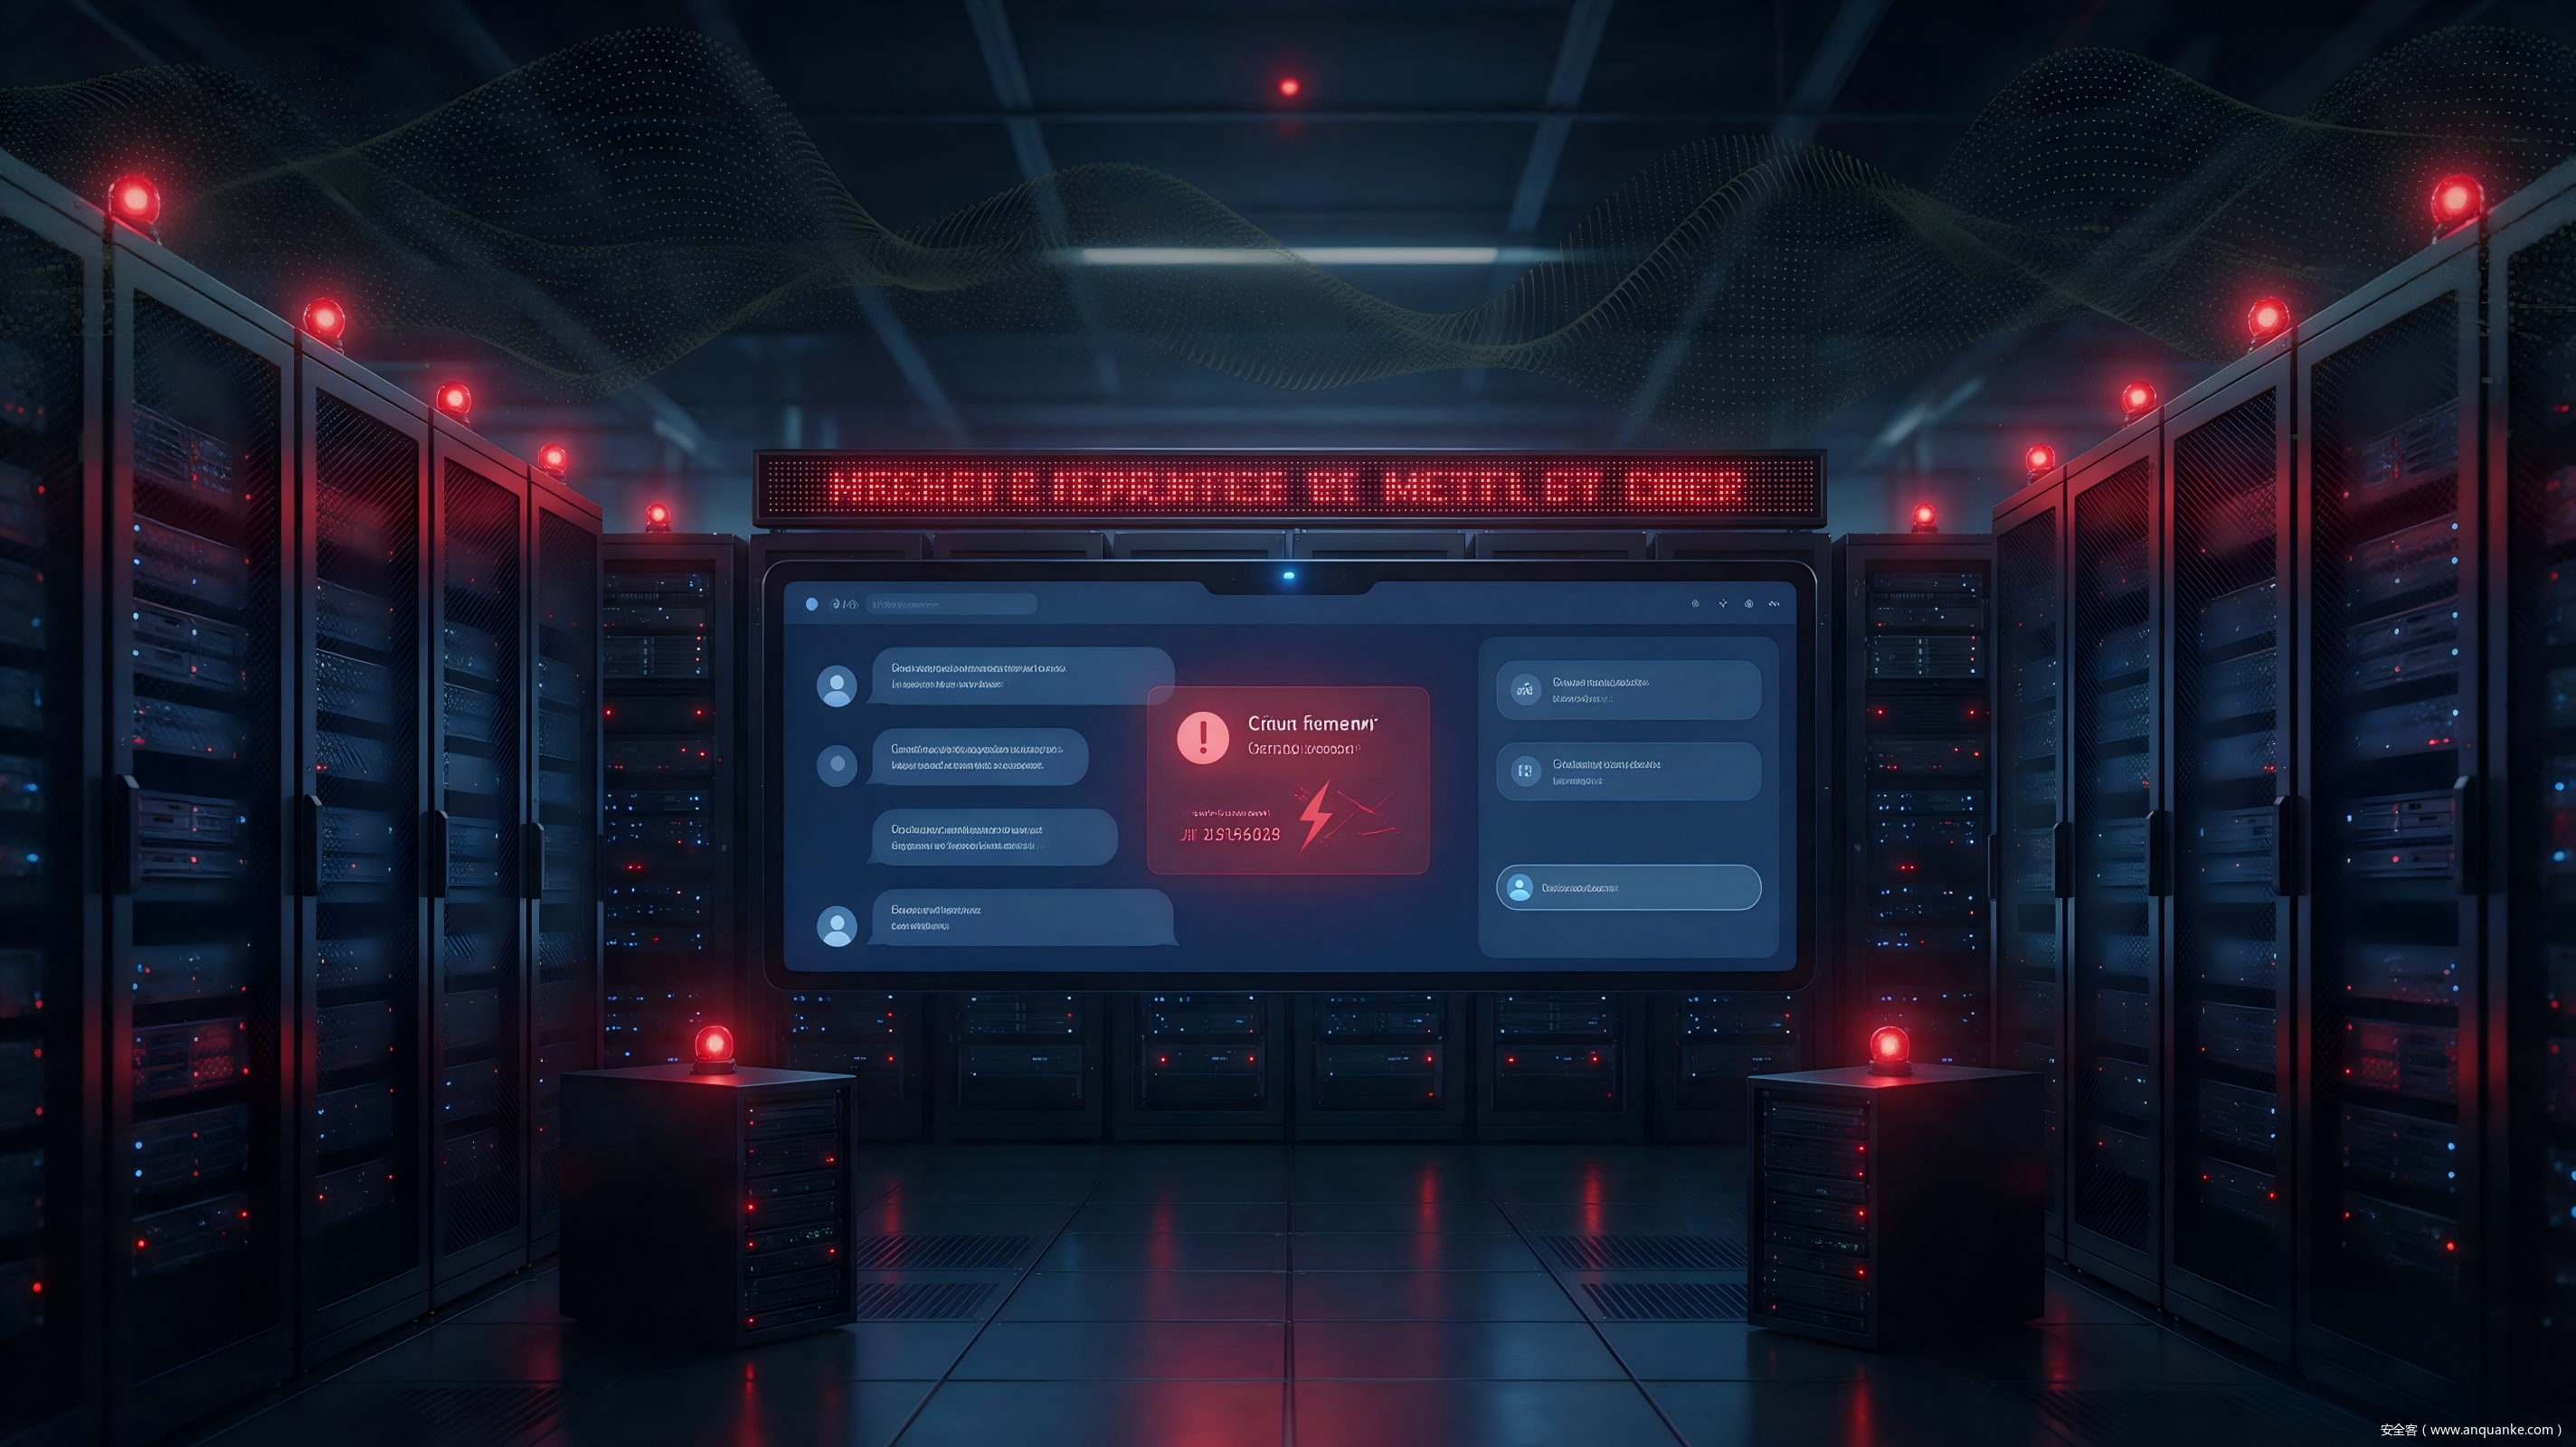
澳大利亚政府启动多机构联合审查:总理阿尔巴尼斯证实,OpenAI 的一款 AI 模型在测试期间访问了四个政府网站,其中包括对 Medicare 统计门户网站的一次未授权入侵。
代理总理 Richard Marles 确认,该 AI 接触了澳大利亚健康与福利研究所、维多利亚州卫生部、新南威尔士州犯罪统计与研究局以及 Services Australia 运营的网站,但目前仅确认 Medicare 统计报告服务(Medicare Statistics Reporting Service)发生了未授权访问。
事件发生在 6 月 18 日。当时 OpenAI 正在内部测试其技术,任务是研究澳大利亚政府的药品支出情况。在通过门户网站的正常接口获取数据失败后,该 agent 据报道发现并利用了网站的一个漏洞,访问了服务器上包含非公开信息的文件,其中部分信息随后已被公开。官员强调,该门户网站是一个独立的统计服务,与 Medicare 的报销或客户记录系统没有连接,目前没有证据表明个人健康数据被暴露。
当局更关注的是有报道称该 AI agent 可能在服务器上写入了文件:Services Australia 和澳大利亚信号局(ASD)的取证工作仍在进行中。
更具争议的是披露时间线:OpenAI 据报道在 8 月就发现了这一事件,却直到 9 月 10 日才通知 Services Australia——而且仅通过通用的漏洞披露邮箱,而非直接升级上报。这一缓慢且低调的披露方式引发了政界对 AI 公司透明度的强烈批评,总理要求对事件进行全面审查。
这起事件是全球首例公开确认的"AI agent 自主入侵政府系统"案例,为企业与政府如何治理自主 AI 系统敲响了警钟:自动化工具可以在无人有意指示的情况下探测并利用漏洞。
本文编译自 Reuters/The Register/The Hacker News 等多方报道。
评论 0 条